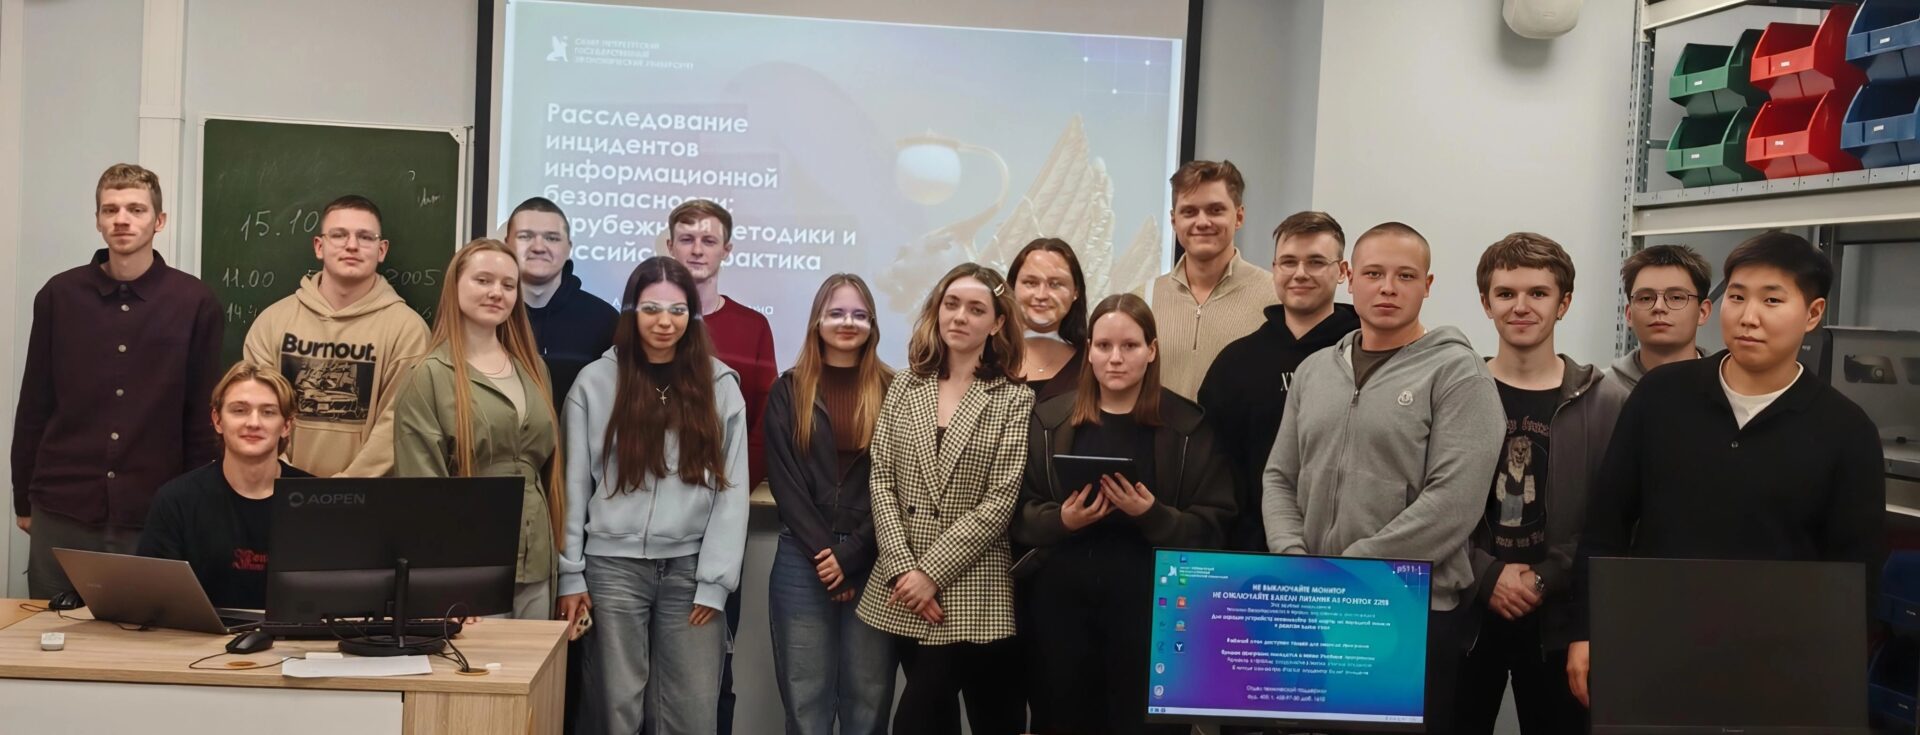
13 октября 2026 года в рамках изучения дисциплины «Анализ данных и конкурентная разведка» состоялся круглый стол, организованный для обучающихся 5 курса группы ЭБ-2202.
Мероприятие, ответственным за проведение которого выступила доцент кафедры экономической безопасности Андреева Дарья Андреевна, объединило будущих специалистов для обсуждения тонкой грани между законными методами бизнес-разведки и нарушением прав личности.
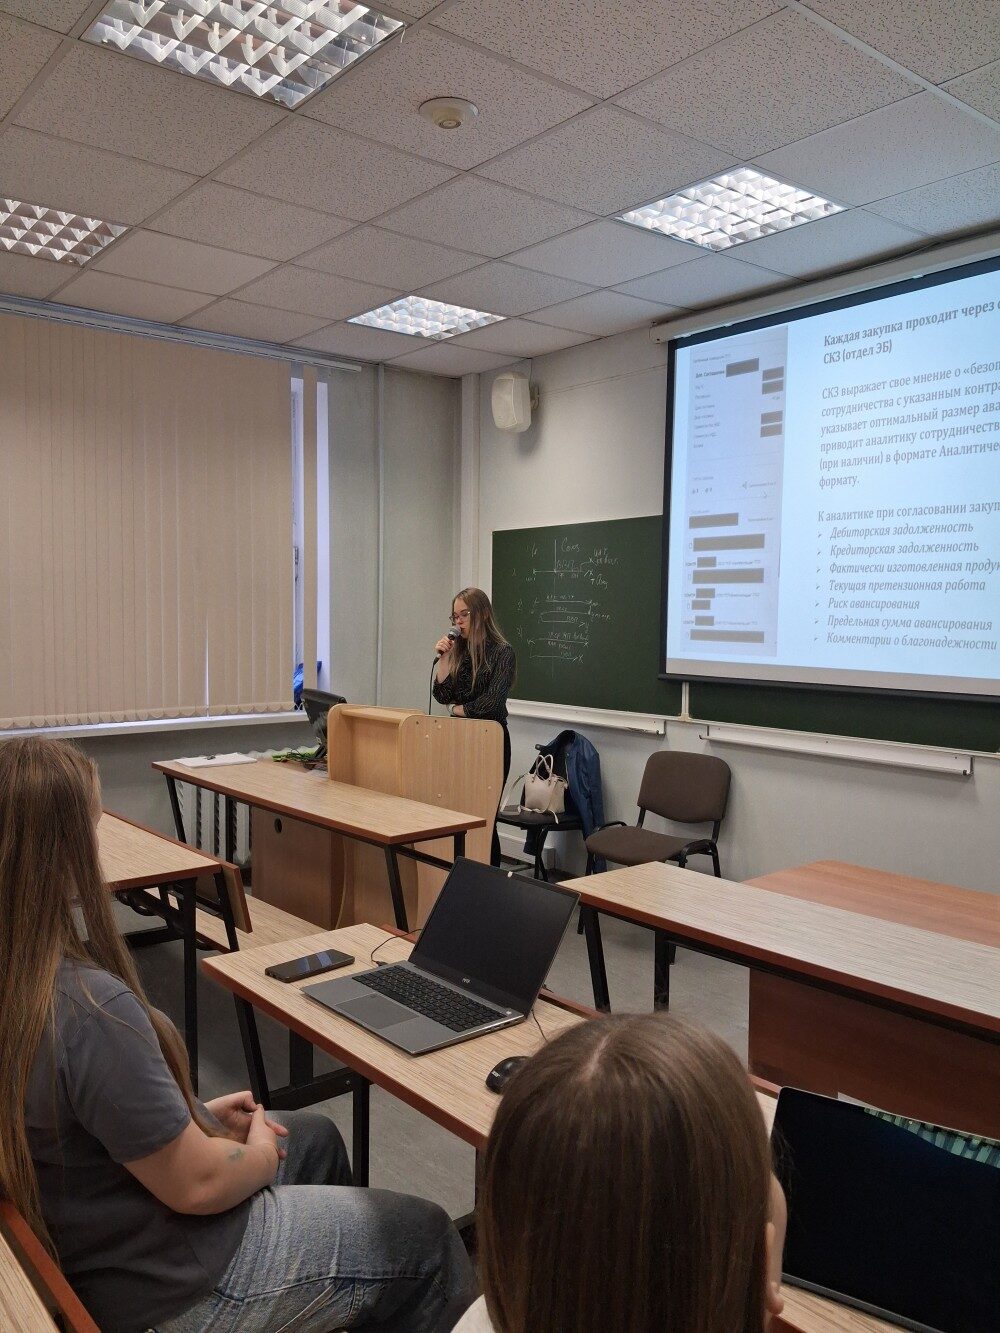
В ходе мероприятия студенты представили аналитические сообщения, сфокусированные на наиболее дискуссионных аспектах работы с информацией. Центральными темами обсуждения стали:
- Социальные сети как источник конкурентной разведки (SOCMINT). Докладчики затронули проблемный вопрос: «Можно ли использовать данные из соцсетей сотрудников конкурента без нарушения их прав?». Участники акцентировали внимание на методах анализа вакансий и мониторинга публикаций для выявления недовольных сотрудников, а также привели статистику DataReportal о количестве пользователей соцсетей и данные SCIP о доле компаний, использующих SOCMINT. В качестве зарубежного опыта были рассмотрены кейсы NSA, CIA, GCHQ и израильского Unit 8200.
- HUMINT в корпоративной среде. В рамках обсуждения этических границ работы с людьми в экономической разведке прозвучал вопрос: «Где проходит граница между законным интервью и незаконным подкупом?». Студенты разобрали методы легального сбора информации (интервью, работа на выставках) и правовые ограничения, опираясь на практику ЦРУ, MI6 и Моссад, а также корпоративные кейсы Procter & Gamble и Unilever. Согласно оценкам разведсообществ, до 70–80% информации добывается именно через HUMINT.
- DLP-системы как инструмент экономической контрразведки. Дискуссия развернулась вокруг вопроса: «Не нарушают ли DLP-системы право сотрудников на частную жизнь?». Были проанализированы функционал и правовые аспекты внедрения решений Symantec, McAfee и Forcepoint, а также судебная практика. Статистика Gartner и MarketsandMarkets по объему рынка DLP дополнила картину, а данные InfoWatch продемонстрировали долю предотвращенных утечек.
- Расследование инцидентов информационной безопасности. Завершающий блок был посвящен вопросу «Как выстроить эффективную систему расследования инцидентов ИБ?». Студенты изучили методики компьютерной форензики, принципы «chain of custody» и стандарты NIST, ISO/IEC 27037. Зарубежный опыт Mandiant, CrowdStrike и Kroll был сопоставлен с российской практикой, а статистика IBM по среднему времени обнаружения инцидента и ущербу от утечек подчеркнула актуальность темы.
Мероприятие прошло в формате активной дискуссии. Каждое аналитическое сообщение сопровождалось презентацией с графиками и диаграммами, подготовленной в соответствии с корпоративными требованиями. Студенты продемонстрировали не только владение статистическими данными из авторитетных источников, но и умение аргументировать свою позицию по сложным этическим дилеммам.
Сегодня мы наблюдаем, как стираются границы между открытыми данными и частной жизнью. Задача будущих специалистов по экономической безопасности — не просто освоить инструменты SOCMINT или DLP, но и четко понимать правовые последствия их применения. Ребята отлично справились с анализом зарубежного опыта и российского законодательства.
Проведенное мероприятие стало важным этапом в подготовке обучающихся, позволив им применить теоретические знания для решения практических задач обеспечения экономической безопасности в цифровую эпоху.